GitHub renforce la détection de clés exposées dans les dépôts publics
 Tech & numérique2 min de lectureActualité
Le service de surveillance publique de GitHub gagne des outils de traitement des alertes, de vérification de validité, une API et des webhooks pour les entreprises concernées.
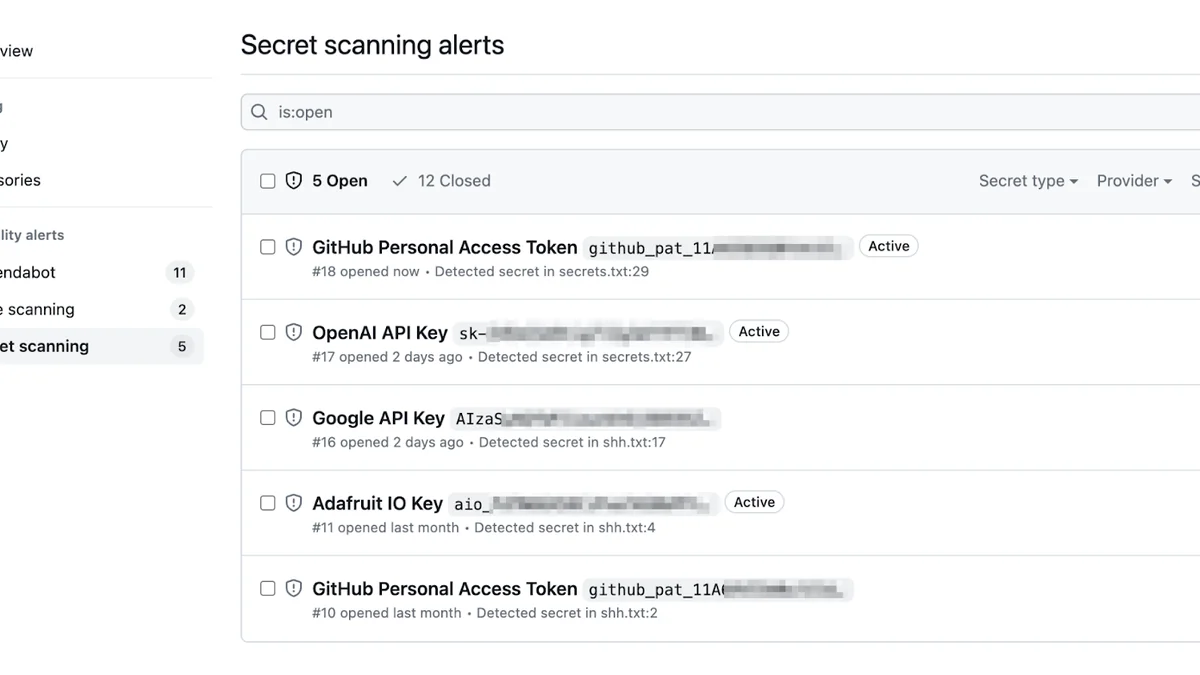
Une clé d'accès oubliée dans un dépôt public peut rester exploitable tant qu'elle n'est pas désactivée. GitHub a annoncé le 23 octobre 2026 de nouvelles fonctions pour son système de surveillance des secrets exposés publiquement : tri des alertes, vérification régulière de leur validité, intégration par API et notifications par webhook.
Cette évolution concerne le service de « public monitoring » proposé aux entreprises éligibles. Elle ne veut pas dire que n'importe quel compte gratuit GitHub dispose automatiquement du même tableau de surveillance.
Savoir quels secrets sont encore actifs
Les alertes peuvent désormais afficher, pour les fournisseurs de secrets pris en charge, un état « Active », « Inactive » ou « Unknown ». Cet indicateur permet aux équipes de sécurité de traiter d'abord les identifiants potentiellement utilisables par un tiers.
Une alerte peut être marquée comme corrigée ou écartée dans l'interface, avec historique des opérations et filtres par dépôt, type de secret ou état. Mais GitHub le précise : fermer une alerte ne révoque pas le jeton exposé et ne retire pas automatiquement le secret du dépôt. La correction effective doit être effectuée auprès du service concerné.
Des alertes reliées aux outils de réponse à incident
Une API REST permet aux administrateurs et responsables sécurité autorisés de consulter les constats attribués à leur entreprise. Un webhook d'entreprise peut également signaler la détection d'une fuite nouvellement associée à cette organisation.
L'intérêt opérationnel est de rapprocher le signal de détection et les outils existants de traitement des incidents. Les équipes doivent toutefois vérifier les permissions et conditions de disponibilité avant d'intégrer ces événements dans leurs automatisations.
Une fonction encore en prévisualisation
GitHub indique que le suivi public reste proposé en prévisualisation aux clients GitHub Enterprise Cloud éligibles et s'appuie sur une licence de sécurité correspondante. Les modalités exactes d'accès peuvent dépendre du contrat et du produit activé.
Pour tout développeur, une règle reste inchangée : ne jamais enregistrer de secrets dans un dépôt, utiliser des identifiants de portée limitée, puis révoquer immédiatement ceux dont l'exposition est confirmée. La détection automatique réduit le délai de réaction, elle ne remplace pas ces précautions.
 WhatsApp
 Facebook
 LinkedIn
 X