Firefox : huit certificats intermédiaires compromis, Mozilla détaille sa réponse
 Tech & numérique2 min de lectureActualité
Mozilla a révoqué dans Firefox huit certificats intermédiaires eMudhra après la compromission de clés privées, puis publié des mises à jour pour renforcer la protection.
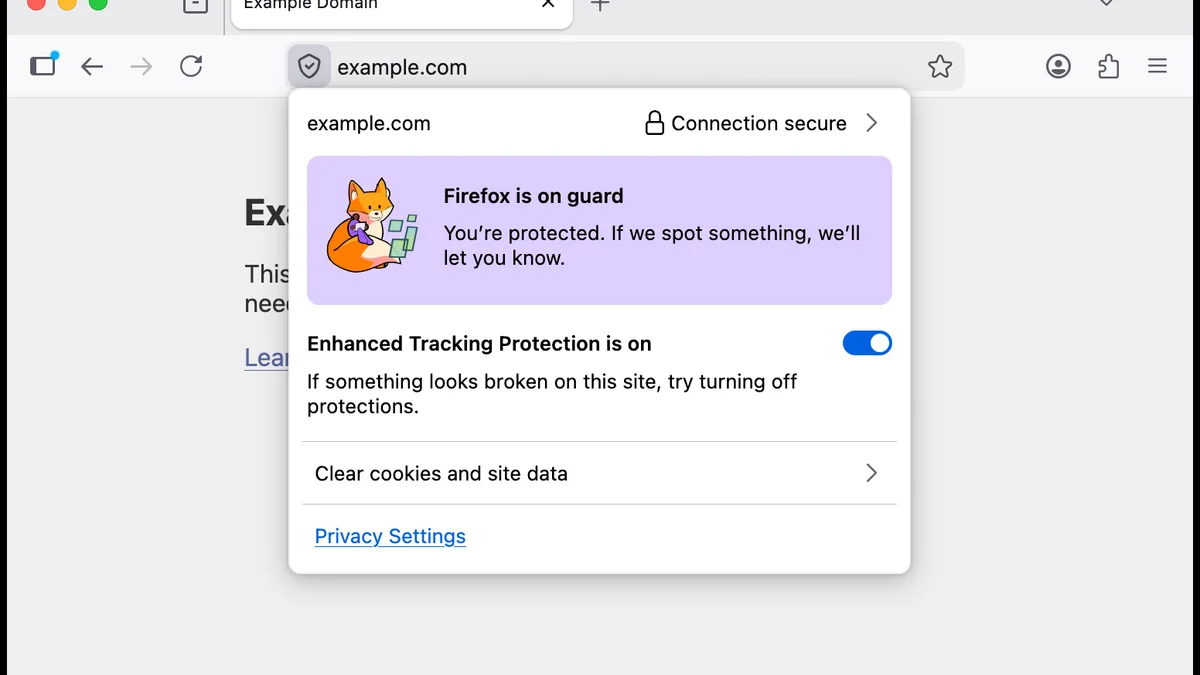
La confiance accordée à un site HTTPS repose notamment sur la chaîne de certificats utilisée par le navigateur. Le 20 octobre, Mozilla a détaillé un incident touchant eMudhra : des clés privées associées à huit certificats intermédiaires ont été signalées comme compromises le 17 octobre 2026.
Une telle compromission peut donner à un attaquant la capacité d'émettre de faux certificats pour des domaines qu'il ne contrôle pas. Si l'attaquant parvient aussi à intercepter la connexion d'un internaute, il peut tenter d'usurper le site. Cela ne signifie pas que toutes les connexions HTTPS aient été compromises.
Un blocage distribué sans redémarrer le navigateur
Mozilla explique avoir inscrit rapidement les certificats concernés dans OneCRL, sa liste centralisée de révocation. La mise à jour de cette liste a été distribuée aux configurations standard de Firefox le jour même, en moins de trois heures après la réception du signalement, d'après l'équipe de sécurité.
OneCRL peut apporter cette protection à distance sans exiger immédiatement l'installation d'une nouvelle version ni le redémarrage du navigateur. Il existe néanmoins des environnements où les paramètres d'entreprise ou des restrictions réseau empêchent la réception normale de ces données de sécurité.
Pourquoi Firefox 158.0.1 reste important
Mozilla a également diffusé Firefox 158.0.1 et des versions ESR corrigées, notamment 115.43.1 et 153.5.1. Ces mises à jour embarquent les éléments de révocation pour les installations qui auraient pu manquer la distribution initiale.
Le bulletin MFSA 2026-111 mentionne aussi d'autres problèmes corrigés dans Firefox 158.0.1. Il ne faut pas confondre le blocage des certificats frauduleux avec l'ensemble des correctifs de cette version : plusieurs composants du navigateur sont concernés.
Les gestes utiles pour les utilisateurs
La mesure la plus simple consiste à vérifier que Firefox bénéficie de ses mises à jour de sécurité et que les appareils professionnels reçoivent correctement les listes de révocation. Dans un parc administré, les équipes peuvent contrôler leurs politiques de filtrage et la version ESR réellement déployée.
Un cadenas dans la barre d'adresse indique une connexion chiffrée, pas nécessairement que le site est honnête. La vérification du domaine reste importante face au phishing, tandis que les mécanismes de révocation servent à limiter les risques liés à l'infrastructure de certificats.
 WhatsApp
 Facebook
 LinkedIn
 X